¿Qué es el phishing?
El phishing es un tipo de ciberataque en el que los delincuentes se hacen pasar por una entidad o persona de confianza para engañar a los usuarios y obtener información personal y financiera confidencial, como contraseñas, datos bancarios o números de tarjetas de crédito. Estos mensajes fraudulentos buscan "pescar" a las víctimas para que divulguen sus datos privados o hagan clic en enlaces maliciosos que pueden instalar malware en sus dispositivos.
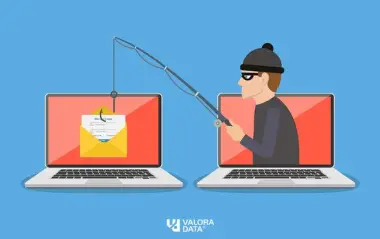
¿Cómo funciona?
Suplantación de identidad:
Los atacantes envían correos electrónicos, mensajes o crean sitios web falsos que imitan a empresas legítimas (bancos, servicios de internet, organismos públicos, etc.).
Engaño y urgencia:
Utilizan lenguaje alarmante o amenazante para generar miedo y urgencia, lo que induce a la víctima a actuar sin pensar.
Solicitud de datos:
Piden a la víctima que proporcione información sensible a través de un formulario o enlace.
Instalación de malware:
Al hacer clic en enlaces o descargar archivos de estos mensajes, los dispositivos pueden ser infectados con virus o software malicioso.
Cómo protegerse:
Verifique el remitente:
Desconfíe de correos electrónicos con direcciones de remitente extrañas o que no coincidan con la de la entidad que dicen ser.
Cuidado con los enlaces:
Antes de hacer clic, pase el ratón por encima del enlace para ver la URL real y verificar que no haya errores ortográficos o de escritura.
No comparta información personal:
Las organizaciones legítimas nunca solicitarán sus contraseñas o datos bancarios por correo electrónico.
Mantenga su software actualizado:
Las actualizaciones de seguridad ayudan a proteger sus dispositivos contra el malware.
Use la autenticación multifactor:
Esta medida de seguridad adicional requiere múltiples formas de verificación para iniciar sesión, lo que dificulta el acceso a sus cuentas